Критическая уязвимость в PHP

21.10.2026 18:20  1560   Комментарии (27)

В PHP, на котором работает куча сайтов, обнаружили критическую уязвимость. Из-за этого во многих странах отключили часть государственных сайтов из-за угрозы безопасности. 

НАЦИОНАЛЬНОЕ АГЕНТСТВО БЕЗОПАСНОСТИ США
Агентство призвало организации, использующие PHP, «быть готовыми к обновлению, устраняющему две критические уязвимости», предупредив, что такие уязвимости часто предоставляют «прямой доступ к файловой системе или базе данных сервера».
В сообщении на X агентство указало, что организации, не имеющие возможности выполнить обновление немедленно, должны отключить уязвимые системы до полного устранения проблемы, добавив, что «в ближайшее время предоставит более конкретные рекомендации».

ГЕРМАНИЯ
Представитель министерства цифровых технологий Германии сообщил агентству Reuters в среду, что федеральный поставщик ИТ-услуг ITZBund отключил несколько веб-сайтов из-за обнаружения уязвимостей в PHP. По его словам, временное отключение носило чисто профилактический характер, и о каких-либо инцидентах безопасности не сообщалось.

ФРАНЦИЯ
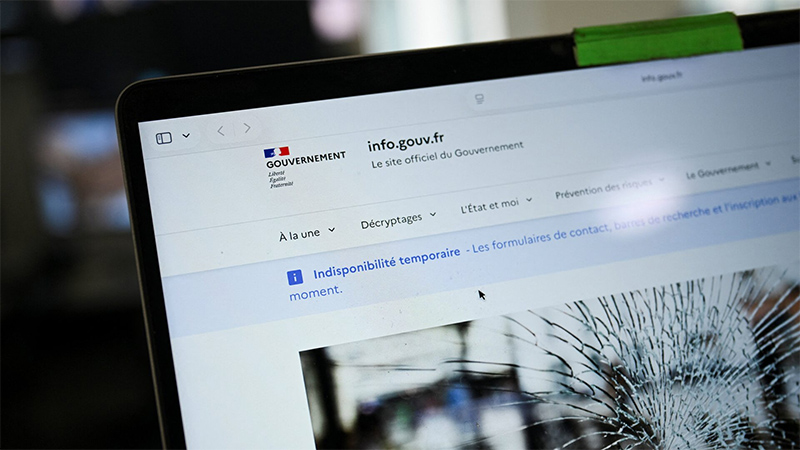
Министерство внутренних дел сообщило, что временно отключило веб-сайты префектур — административных органов местного самоуправления — в ожидании исправления уязвимостей в используемом ими фреймворке PHP. В ведомстве пояснили, что эта мера была принята в качестве меры предосторожности до появления патча от разработчика фреймворка.

БЕЛЬГИЯ
Министерство иностранных дел Бельгии сообщило, что временно отключило свои веб-сайты после появления сообщений о кибератаках, использующих уязвимости PHP, хотя национальный центр кибербезопасности заявил, что не зафиксировал никаких атак на бельгийские сайты.

НИДЕРЛАНДЫ
Многие организации последовали примеру Национального центра кибербезопасности и в профилактических целях отключили свои общедоступные сайты. Среди них были порт Роттердама, правительственный сайт Overheid.nl, национальная футбольная ассоциация KNVB, сайты пяти крупнейших политических партий и многочисленные сайты больниц по всей стране.

ФИНЛЯНДИЯ
Государственный ИТ-центр Valtori в среду отключил общедоступные веб-сервисы правительства в качестве «меры предосторожности». В Valtori заявили, что не выявили никаких попыток использования этих уязвимостей и что отключение не было связано с утечкой данных.

Исправление обещают выпустить сегодня, но оно будет доступно только для новых версий программного обеспечения. Так что, кстати, многие старые сайты могут так и не возобновить работу  имейте это в виду. 


21.10.2026 18:20
Комментарии 27

Та выпустить то они выпустили, но скажем популярный репозиторий RPM Remi лежит.
21.10.26 21:30
0 1

Временами медленно отвечает под нагрузкой, а не лежит - обновиться вполне можно.
21.10.26 21:58
0 0

Временами медленно отвечает под нагрузкой, а не лежит - обновиться вполне можно.
У нас что-то отваливается по таймаутах. Хз.
21.10.26 21:59
0 0

Критическая уязвимость в PHP
21.10.26 21:07
0 2

Как же быть, если хочется бухнуть?!
21.10.26 20:50
0 0

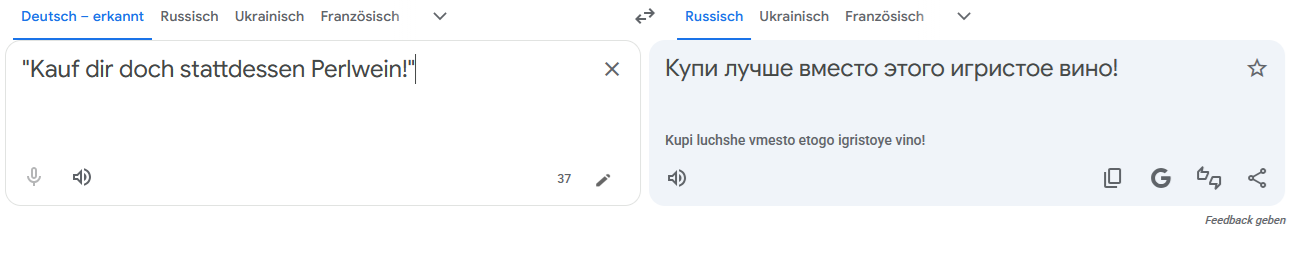
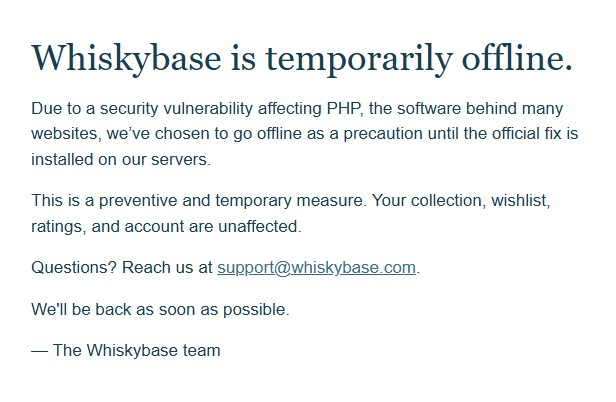
[(магазин виски не доступен из-за уязвимости в PHP)]
Как же быть, если хочется бухнуть?!
"Kauf dir doch stattdessen Perlwein!"
21.10.26 22:05
0 2

А твой сайт больше десяти минут от перегрузки/подобного не отзывался (отдавал "An internal server error occurred.") или тоже срочный maintenance (даже не уверен, как это перевести)?

P.S. А, про обновления сертификатов говорят... Мне после этого как раз куки подтвердить и залогиниться пришлось снова.
21.10.26 20:37
0 2

Вчера веселее было с промежуточными сертификатами.
arstechnica.com
21.10.26 19:54
0 2

А, то-то и обновление ca-certificates срочно приехало...
21.10.26 19:59
0 0

В PHP, на котором работает куча сайтов
Д., б.
Mit
21.10.26 19:53
6 1

Так что, кстати, многие старые сайты могут так и не возобновить работу  имейте это в виду.
Не думаю, что эти старые сайты остановили работу, и вообще в курсе критической уязвимости. )
21.10.26 19:50
0 0

Печально МНЕ будет ... поздравьте. Обновить не могу.
21.10.26 19:43
0 1

Что, даже руками из исходников совсем никак не собрать?
Тогда рекомендую почитать раздел Mitigation в описании уязвимостей - там есть рекомендации, как хотя бы уменьшить риск.
21.10.26 20:35
0 0

Вот только что проапгрейдил PHP 8.2.34 на 8.2.35 на 12м Дебиане. Вчера вечером еще ничего не было, я как раз там планово ставил апдейты, всегда делаю apt update и только после этого apt upgrade, там и ядро свежее приехало вчера. Это сайт служебный, наружу он у меня никак не торчит, и даже изнутри не всем сеткам Интранета доступен, но апдейты ставить всегда нужно.
21.10.26 19:18
0 4

Цой PHP жив!
21.10.26 19:05
0 2

Он просто так пахнет.
Mit
21.10.26 19:54
0 0

Уязвимость, между тем, актуальна для всех версий, начиная с какой-то там 5-й.
21.10.26 19:02
0 13

4 тоже подвержена одной из этих уязвимостей. В зависимости от флага компиляции, включающего memory_limit, это будет либо тот же самый RCE, либо безопасное, но тоже не очень желательное падение.
21.10.26 20:37
0 1

Особое веселье для тех, кто до сих пор не обновился хотя бы до версии 8.2
А таких миллионы.
21.10.26 18:48
0 1

Угу - обновления только для 8.5.12, 8.4.27, 8.3.36 and 8.2.35
21.10.26 18:50
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
21.10.26 19:16
0 2

Угу - обновления только для 8.5.12, 8.4.27, 8.3.36 and 8.2.35
Есть еще для 7.4, 8.0 и 8.1 - просто это не оформлялось как отдельные релизы, суто ветки в git, на которые из новости на сайте ссылки ведут.
Given the severity of these vulnerabilities, the PHP security team provided minimal source-backports for PHP 7.4, PHP 8.0, and PHP 8.1 to help people building from source or without access to an LTS vendor.
Ну а кто из пакетов ставит - думаю, и сами знают где обновления брать.
21.10.26 19:49
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
Именно у Реми пропатченный 5.6 вряд ли удастся найти - т.к. последний дистрибутив, для которого он эту версию собирал, был RHEL7. А поддержка RHEL7 уже года два как прекращена.
21.10.26 20:00
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
Только он лежит он наплыва желающих.
21.10.26 21:31
0 1

Надо обновляться вовремя
21.10.26 21:40
0 0

Надо обновляться вовремя
Надо, кто ж спорит.
Однако в природе существует такая весьма неприятная, но, увы, сплошь и рядом неизбежная штука, как легаси код.
А разработчики PHP имеют милую привычку регулярно ломать обратную совместимость, что делает перетаскивание означенного кода на свежую версию не самой простой задачей.
21.10.26 22:10
0 0

Надо юзать "Remi's RPM repository". Он уже выкатил обновления с патчами для многих версий, включая 7.4 и даже судя по сообщениям 5.6
Интересно, спасибо. Надо будет почитать завтра и пересобрать у себя.
21.10.26 22:19
0 0
Теги
Сортировать по алфавиту или записям
BLM 22
Calella 154
exler.es 350
RIP 134
SNL 1
авто 542
видео 4986
вино 371
еда 564
ЕС 97
игры 124
ИИ 119
кино 1719
попы 212
СМИ 3062
софт 1014
США 327
ФБК 15
шоу 6